четвртак, 21. децембар 2017.

Upravljanje ranjivostima

Upravljanje ranjivostima ili Vulnerability management  je veoma važna funkcija u upravljanju bezbjednošću u informacionim sistemima

Ranjivost (Vulnerabillity) – osobina sistema koja čini sistem nebezbjednim, ranjivim, koja omogućava da se sistem napadne i iskoristi u zlonamjerne svrhe. To je bezbjednosni propust na sistemu. Definiše se kao presjek tri elementa: osjetljivosti sistema zbog neke manjkavosti, mogućnosti napadača da pristupi toj manjkavosti i mogućnosti napadača da iskoristi tu manjkavost.

Exploit –  program koji može da iskoristi ranjivost kako bi narušio neku od tri osobine bezbjednosti: raspoloživost, integritet ili poverljivost. Svi napadi na računarske sisteme u osnovi koriste neki exploit. Ne postoji exploit za svaku pronađenu ranjivost. Ova činjenica je veoma važna i može da nam pomogne u efikasnijoj zaštiti sistema.

CVE (Common Vulnerabilities and Exposures) - je spisak zajedničkih identifikatora za poznate ranjivosti  u sajber bezbjednosti. Upotreba identifikatora CVE-a ili "CVE ID-ova", koje dodeljuju CVE-ovi autoriteti iz čitavog svijeta, osigurava pouzdanost među stranama kada se koriste za diskusiju ili dijeljenje informacija o nekoj ranjivosti softvera ili firmvera, pruža osnovnu vrijednost za evaluaciju i omogućuje razmjenu podataka za automatizaciju sajber bezbjednosti.

CVSS (Common Vulnerability Scoring System) – okvir za ocjenu ozbiljnosti ranjivosti na sistemu. CVSS koristi algoritam za određivanje tri težine: Base, Temporal i Environmental. Rezultati su numerički; oni se kreću od 0.0 do 10.0 gde je 10.0 najveća ranjivost.
Base CVSS je metrika na koju se najviše oslanjaju preduzeća i bavi se s inherentnim osobinama ranjivosti. Temporal rezultati predstavljaju karakteristike ranjivosti koja se vremenom mijenja, a Environmental  predstavlja osobine ranjivosti koje su specifične za okolinu pogođenog korisnika.
CVSS dozvoljava organizacijama da prioritizuju koje ranjivosti će prvo popraviti i procijeniti uticaj ranjivosti na svoje sisteme. Mnoge organizacije koriste CVSS, a  američka Nacionalna baza podataka (NVD) daje rezultate za najpoznatije ranjivosti. Prema NVD-u, osnovni rezultat CVSS od 0,0 do 3,9 smatra se "niskom" težinom (Low); bazični CVSS rezultat od 4.0-6.9 je "srednja" (Medium); i bazni rezultat od 7.0-10.0 je "visoka" (High) ozbiljnost.

Danas je aktuelna Metodologija procjene CVSS v3.0 , mada mnogi sistemi još uvijek koriste prethodne verzije.

Zašto je ovo važno?
Baratanje ovom veličinama (što sam objasnila u posebnom tekstu) , pomaže nam da definišemo upravljanje ranjivostima, i kriterijume na osnovu kojih će se planirati preduzimanje akcija. Možemo reći da npr. sve ranjivosti čiji je CVSS veći od 5 moraju biti odmah sanirane.
Ove brojke nam takođe pokazuju gdje smo i koliko ranjivi, i pomažu u procjeni rizika.
Ranjivosti u organizaciji možemo pratiti na više načina, najčešća su dva:

1.      Manuelno praćenje pretnji i ranjivosti (praćenje preporuke i upozorenja izdatih od vendora i specijalizovanih agencija)


2.      Automatizovano praćenje ranjivosti ( korišćenje specijalnih sistema predviđenih da skeniraju mrežu i radno okruženje i izvještavaju o ranjivostima. Neki od ovih sistema nude i mogućnost virtuelnog pečovanja pronađenih ranjivosti.


недеља, 10. децембар 2017.

Još jedan pokušaj prevare putem mejla - OPREZ!

Decembar je mjesec kad su mejlovi obično zatrpani, i to je uzrok što pažnja može da popusti, pa se klikne i na nešto što ne bi trebalo.
Posebno treba da budu oprezni korisnici poslovnih mejlova.

Ovih dana na mejl adrese preduzeća u Srbiji i BiH stiže neobičan mejl, u kome ih navodni izvršitelj Ivan Azeljković , Firma Adria doo obavještava o preuzimanju njihovog potraživanja. U prilogu je Word dokument navodnog rješenja, a u njemu link ( naravno, maliciozan FinSpy koji koristi exploit Flash playera)

Primjer mejla:


Primjer fajla:


Još jedan mejl od istog pošiljaoca: ( izvor: Dragan Milosavljević)


U BiH, takođe :

 https://forum.klix.ba/azeljkovic-ivan-t148647.html


Hvala Miodragu Ristiću, vlasniku preduzeća Deto doo što je na svom fejsbuk profilu podijelio slučaj sa svima i upozorio javnost!

Važno je da svu poslovnu poštu pažljivo posmatrate, nemojte plaćati račune za koje ne znate na koje se usluge odnose, preduzećima za koja prvi put čujete, ne nasjedajte na "sudska rješenja" iz postupaka o kojima ništa ne znate, ukoliko dobijete bilo kakvu izmjenu instrukcije za plaćanje, telefonski provjerite sa poslovnim partnerom!

I najvažnije: nemojte kliknuti na link u sumnjivom mejlu!
Čak i kad vam se čini da se ništa nije dogodilo, napadač je možda na vaš računar ili telefon instalirao špijunski program koji prati sve vaše aktivnosti.


Ovakve i slučne slučajeve možete prijaviti odeljenju za visokotehnološki kriminal: vtk@beograd.vtk.jt.rs


Najvovija vijest (11.12.2017.) CERT Republike Srpske izvještava da se ipak radi o ransomveru:

PROČITAJ ČLANAK 


недеља, 18. децембар 2016.

Phishing preko Facebook Community stranice?

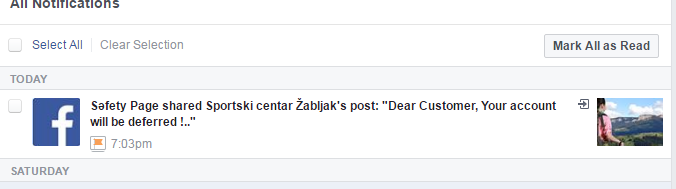
U nedjelju, 18.decembra, oko 19 časova dobila sam na stranicu kojoj sam editor notifikaciju sa fejsbuk stranice "Safety Page", odakle su se slale notifikacije raznim stranicama sa teritorije Srbije i Crne gore, ne profilima, već stranicama tipa “Page”  o tome kako će fejsbuk nalog biti blokiran, ako se ne potvrde kredencijali.

Poruka je izgledala ovako:

Odnosno, kad se otvori: (malo neobično ovo "a" u Safety, zar ne?)

Klikom na link dolazi se do naizgled regularne Facebook stranice podrške   https://www.business.facebook.com/ zapravo to je „community stranica“ visokog kredibiliteta,
(i to je ono što najviše buni, mada postoji i legitimna,  koju kontroliše kompanija Facebook  https://www.facebook.com/business/ ) ,
gdje se u zapisu tipa "Note" kaže da je nalog prijavljen zbog narušavanja politike i pravila fejsbuka, i da će biti ugašen ukoliko se ne „oporavi“ u roku 24 sata, pa onda opet ide link.
Definitivno, sve poslate notifikacije raznim stranicama se usmjeravaju ovamo.


Prvi je problem, ako je prijavljeno zbog sadržaja, zašto onda nije naveden taj sadržaj? I zašto se traži da se oporavi „account“ , kad se radi o stranici koju administrira neko sa ličnim nalogom.
Notifikacija je stigla na stranicu ("page"), a ne na lični profil,  i dobiju je svi administratori i editori te stranice, što znači da svaki može da se "upeca" i ostavi podatke - negdje.
Klikom na link stvari postaju jasnije:
Ovo je mjesto  gdje nipošto ne želite da se prijavite:


Odnosno:
Upisivanjem neke nepostojeće adrese:
Otvara se sledeća strana, i traži se, naravno, broj kreditne kartice, kao podatak za autentifikaciju :):


E sad, kako je napadač sa stranice facebook zajednice https://business.facebook.com/   uspio da objavi legalan link na phishing http://reprt-cust-recvery.esy.es/  i meni ostaje tajna.
Izgleda da je slaba kontrola ko tu šta može da objavi.

Jedini odgovor je da je zloupotrebljena stranica Facebook zajednice, što je vrlo neozbiljno. I zašto su se obrušili na stranice iz Srbije i Crne Gore?

Evo, ovo je prikaz jednog klasičnog phishing algoritma.

Kad budu prijavljeni, i kad im se blokiraju ove stranice, oni će otvoriti novi, i tako u nedogled... vremena imaju, model imaju, a i sjede vjerovatno u nekoj od zemalja gdje se ovo ne kažnjava ...

Zato, oprez: Regularni sajtovi vam nikad, ali NIKAD neće tražiti da se registrujete na nekom sajtu van njihovog domena, i definitivno NIKAD broj kreditne kartice za verifikaciju naloga.


уторак, 25. октобар 2016.

DDoS ponovo napada ili zašto je u petak pao Twitter?

Oktobar je bio mjesec DDoS-a. Taman kad se činilo se da će se ovaj napad povući pred agresivnijim i isplativijim ransomverom i polako otići u tehnološku istoriju ( jer mu motiv nije bio novac, i ne obezbjeđuje brzu i laku zaradu), u junu ove godine pojavila se serija DDoS napada na institucije finansijskog sektora, centralne i poslovne banke. Vraćanjem DDoSa u fokus postalo jasno da ovo više nisu napadi sa samo jednim ciljem: oboriti nekome sajt i onesposobiti servise, već da se često dešava i da je DDoS samo paravan za upad u sistem „na zadnja vrata“ (dok se domaćini bave podizanjem sajta)  i krađu podataka, a zatim i iznuđivanje novca.

fotografija preuzeta sa crebsonsecurity.com
Šta je DDoS? Najkraće rečeno, to je organizovana mreža (botnet) računara (botovi), koji i ne moraju znati da su u mreži što znači može biti bilo koji računar na svijetu, dovoljno da mu se na prevaru ubaci komadić koda, i koji organizovano i istovremeno napadaju (šalju zahtjev) na određenu adresu, odnosno servis. Kad je taj napad dovoljno velik, servis ne može izdržati toliko zahtjeva, tj. ne može dovoljno brzo generisati odgovore, servis pada. Šta je to dovoljno veliki broj zahtjeva? Pa, recimo da su to napadi (istovremeni zahtjevi prema serveru) intenziteta od nekoliko Gbps. Botnet može imati 100, ali i 50.000 računara "na zadatku". 

Postoje uređaji kojima se može braniti od DDoS napada, ali njihovi dometi su uglavnom od jednog do nekoliko desetina Gbps, (računalo se da je 10Gbps sasvim respektabilna granica zaštite), tako da je septembarski napad kojim je oboren sajt kompanije Krebson Security od 629 Gbps zapravo bio neodbranjiv.

Taj, kao i najnovija serija velikih DDoS napada, koji su premašili intenzitet onog na Krebson, pokazao je još jednu važnu stvar: da treba pod hitno inovirati definiciju DDoS-a.

Dakle, botnet nije mreža računara, već uređaja sa IP adresom. Bot može biti bilo šta što ima IP adresu (IoT) i neki, makar i najprimitivniji softver. Malver pod nazivom Mirai je jednostavan kod koji može da se pokrene bukvalno na svakoj stvari povezanoj na Internet. Dokazano. Više puta u posljednjih mjesec dana.

Moja prva misao kad sam za vikend čula za napad na DNS provajder Dyn, što je uzrokovalo pad Twittera, Netflixa i još nekoliko svjetski poznatih servisa je da to nije djelo hakera. (Skromno dodajem, Džon Mekafi dijeli moje mišljenje).  Američka administracija brzo se oglasila da se ne radi o državno vođenom napadu, već je to djelo vandala, a budući da im se baš nije povjerovalo, onda se kao država koja stoji iza toga označila – Sjeverna Koreja.

Bilo kako bilo, ipak mislim da je ovo bila jedna vaspitna ćuška IoT tehnologiji, tj.  proizvođačima uređaja koji se kače na Internet, da malo uspore i da bolje zaštite svoje proizvode. Jer, s obzirom na rizike IoT  na koje se upozoravalo, a proizvođači se oglušili, morala se napraviti jedna javna provjera ranjivosti. Nije čak bila ni teška za izvesti, vrata IoT svijeta nisu bila zaključana.

Nakon ovoga, današnja vijest je da kineska kompanija Hangzhou Xiongmai, povlači sa tržišta milione sigurnosnih kamera prodatih u SAD, jer se ispostavilo da je njihov softver za povezivanje sa uređajem za snimanje i čuvanje zaražen Mirai virusom. Za očekivati je da se u danima koji dolaze objelodani još ovakvih proizvoda, ali vrlo vjerovatno i ponovi još ovakvih i sličnih napada. 

недеља, 17. јул 2016.

Pokemon, Oops!


Od svoje pojave, igrica Pokemon Go, ima vrlo ozbiljnih “sudara” sa bezbjednošću i privatnošću, od kojih neki i nisu sasvim “virtuelni”.


 foto izvor:gameranx


Ne bih nikom da kvarim zabavu, ali koliko se svijet usijao ovih dana oko jurenja Pokemona, toliko su se i mejl inboksi nas koji se bavimo bezbjednošću usijali od upozorenja.

Dakle, svjetski  hit, igrica Pokemon Go ima i svoju drugu stranu, i mislim da je bitno znati je.
Nova pomama desila se u vidu smartfon aplikacije jedne od virtuelih stvarnosti, tzv “augmented reality” aplikacije zvane Pokemon Go!  Radi se o lokacijski osjetljivoj, geo-keširanoj  igrici, što znači da se koriste stvarne lokacije.

Stvar je u  tome da igrica šalje ljude na ulicu, da pokušaju da uhvate virtuelno stvorenje, Pokemona, na stvarnim lokacijama (zvanim Pokestops), a onda uhvaćenog Pokemona mogu da treniraju za “borbu”, ali i trguju sa njim.
Pretpostavljate na šta to liči: ko ne vjeruje neka izađe na Knez Mihajlovu, ili neku vama najbližu frekventnu ulicu. Ako vidite gužvu na nekom mjestu i puno ljudi koji zure u telefone – tu se pojavio Pokemon.
Mnogo riskantnija situacija je kad se Pokemoni hvataju vozeći automobil, ali izgleda da je i to počelo. Sinoć sam vozila iza mladića koji je vrludao kroz sve tri trake buljeći u telefon, na Bulevaru pored Juge.

Već se čini dovoljno uvrnuto? Čitajte dalje, ovo je još uvijek zabavni dio. Najluđe tek dolazi.

Vrtoglavi uspon ove igrice i njeno brzo širenje planetom nose i svoje rizike: Čim se pojavila, igrica Pokemon Go, imala je vrlo ozbiljnih “sudara” sa bezbjednošću i privatnošću, od kojih neki i nisu sasvim “virtuelni”.

Prvo: Pljačka
U ovoj igri, igrači se mogu sresti u stvarnom životu, na stvarnoj  lokaciji Pokestop, i organizovati “borbu” svojih Pokemona.  Pljačkaši koriste ovu opciju da ljude bukvalno “odvuku” iz stana ili automobila i ostave ih praznim, dok džeparoši to koriste da naprave vještačku gužvu ljudi fokusiranih na nešto drugo, što im olakšava posao. Policija u SAD već ima dosta posla ove vrste.
Naravno, tu su i sve ostale varijante koje neko može iskoristiti znajući vašu stvarnu lokaciju.

Drugo: Problem prijave preko Google naloga
Stručnjaci već danima upozoravaju na ozbiljne bezbjednosne propuste ukoliko se na igricu prijavljujete sa svog Google ili Apple naloga. Bezbjednosni propusti omogućuju da vaš nalog bude otvoren zlonamjernim napadačima.

Treće: Aplikacje zaražene Trojancima
Budući da originalna verzija igre nije dostupna svuda u svijetu, hakeri su se brzo (u roku od 72 sata od prve pojave igrice na Play Storu) dosjetili da u oficijelnu verziju podmetnu virus trojanac, te da ponude to kao pravu verziju igrice nekim drugim kanalima distribucije za sve one koji je ne mogu naći na Play Store lokaciji. Ovaj trojanac je urađen tako da omogući pristup alatu  DroidJack – poznatom i kao  SandroRAT, što napadaču daje mogućnost da preuzme potpunu kontrolu nad telefonom žrtve. Najgore je što se na raznim gejmerskim forumima daju uputstva kako instalirati igricu upravo sa takvih “trećih” lokacija, koje distribuiraju upravo ovu, zaraženu verziju.
Posebno je opasno ukoliko se zaraženi telefon nalazi u korporativnoj mreži ili se sa njega pristupa poslovnim podacima, jer kontrola nad telefonom preko alata DroidRack podrazumjeva i pristup mrežnim uređajima.

Za provjeru, idite u Settings->Apps->PokemonGo i provjerite odobrenja. Ukoliko aplikacija traži nešto od sljedećeg: direktno pozivanje telefonskih brojeve, čitanje SMS poruka, snimanje zvuka, čitanje istorije pretraživanja, modifikovanje i čitanje kontakata, čitanje i ispisivanje istorije poziva i promjena parametara mreže - momentalno je deinstalirajte!
Drugi način (za one nepredne) je da uporedite SHA-1 hash na vašoj igrici sa onim na zvaničnoj. Hash je dugački niz znakova dobijen iz sadržaja fajla, i ukoliko je sadržaj izmijenjen i samo u jednom bitu, hash neće biti isti.

Četvrto, ali takođe važno je psihološki uticaj ove igrice. Virtuelne stvarnosti, pogotovo za djecu i adolescente mogu biti opasne, i granica je tanka. Ukoliko se sve dešava u realnom vremenu i na stvarnim lokacijama, te dovodi do stvarnih susreta sa, do tada nepoznatim ljudima, izazovi su još veći. O ovome u nekom od narednih tekstova ...

среда, 15. јун 2016.

Muzej malvera

Ne dirajte eksponate! Šalimo se, možete ih preuzeti, sad su bezopasni.

Muzej malvera? Da, baš tako. Ako ste “ajtijevac” nostalgičar, u ovom muzeju možete pronaći malvere koji su “harali” osamdesetih i devedesetih.  Kako naivno i skoro romantično izgledaju danas te poruke koje su iskakale na ekranima prije 30-ak godina, u poređenju sa današnjim ransomver animacijama .

Muzej nudi i emulacije, svaki od ovih malvera očišćen je od destruktivnih komponenti ostavljena je samo animacija i poruka.


Ovo je smislio jedan  IT bezbednjak, Mikko Hypponen, a malveri su uglavnom djela „angažovanih umjetnika“ i znatiželjnih dječaka, i najviše ih je pisano za DOS.

Jason Scott, kustos ovog muzeja naglašava upravo razliku između tadašnjih, uglavnom društveno angažovanih, i današnjih – kriminalnih i špijunskih malvera. Za njega je ovaj muzej kao povratak u djetinjstvo, u vrijeme igrica i crtanih junaka, u vrijeme odrastanja i prvih psihodeličnih iskustava.

Ali, ne misle svi tako:
Od lansiranja ovog muzeja, iako ima nespornu popularnost, prate ga i kontroverze.  Ira Vinkler , predsednik Secure Mentem  kaže: „ Ovo je glupa ideja. Prvo, mnogi pisci virusa radili su to u svoje ego svrhe. Ovim ih se samo nagrađuje za štetu koju izazivaju, a može i da podstakne nove ljude da pišu nove viruse, samo da bi postali besmrtni na ovom sajtu."
Mnogi veterani IT bezbednosti se slažu sa Irom: Ne treba popularizovati malver, jer to može biti opasno na duže staze. Iako danas gledajući ovi DOS virusi izgledaju bezopasno, čak i simpatično, u vrijeme kad su lansirani zadavali su velike glavobolje i srčane udare vlasnicima zaraženih PC računara.

U svakom slučaju, plan je da se ovaj muzej zatvori kad dostigne milion pregleda ( što je uskoro!), jer je to dovoljno da se vidi koji su virusi po broju preuzimanja bili popularniji od ostalih. Već se sad vidi da na popularnost utiče prvenstveno vizuelni efekat i poruka, tako da kreator, Mikko Hypponen, time zatvara usta svojim kritičarima. Nakon četvrt vijeka sakupljanja eksponata, on kaže:
"Mnogi autori virusa stare škole koristili su svoje viruse kao sredstvo izražavanja. Zato smo dobili sve te interesantne vizuelne prikaze - izraze. Neki bi to nazvali umjetnošću. Sve moje kolege se slažu u tome da ovu umjetnost - kao i svaki drugi vid umjetnosti - treba sačuvati. I to je ono što mi radimo."

Ovdje možete pogledati 10 najpopularnijih eksponata, sa objašnjenjima.


jedan od najpopularnijih, Coffee Shop iz 1992


среда, 24. јун 2015.

Malvertising - šta čuči u reklami ?

Korisnici Interneta svakodnevno su izloženi novim pretnjama. To ne znači da je Internet opasno mjesto,  (mada može da bude), već da treba podizati svijest o pretnjama i opasnostima.
Najnovija se zove “Malvertajzing” ( eng. malvertising) , i prisutna je u svakodnevnom korišćenju Interneta. Radi se o naizgled reklamnom oglasu, koji je zapravo kontrolisan od kriminalnih grupa i koji ima potencijal da inficira personalne ili kompanijske računare.

To može biti oglas na bilo kom sajtu - često baš na onima koje posjećujete kao dio vašeg svakodnevnog korišćenja Interneta. Da  je ovo rastući problem dokazano je i u nedavnom izvještaju američkog Senata gdje je uspostavljeno i specijalno tijelo pod nazivom  Trust In Ads za kontrolu reklama na Internetu.
Dok je  tehnologija koja se koristi u pozadini veoma napredna, način na koji se predstavlja potencijalnoj žrtvi je jednostavan.  Na prvi pogled,  oglas izgleda isto kao i svaki drugi, ali je postavljen od strane kriminalaca. Bez vašeg znanja mali dio koda sakriven  duboko u oglas čini da vaš računar uspostavi vezu sa udaljenim  serverima. Tamo zatim prikupljaju detalje o vašem računaru i vrše analizu, prije nego što odaberu  koji dio malvera da vam se pošalje. Za to ne treba novi prozor pretraživača i vi nećete ništa znati o tim akcijama u pozadini.

Prvi znak se najčešće pojavi  kada je malver već instaliran i počinju pretnje, traži se novac za uklanjanje virusa, lažne forme za unos  broja računa, kartice i slično.


Danas je uobičajena praksa da preduzeća prepuste reklamiranje na sajtovima trećoj strani, specijalizovanim agencijama. Tu su i firme koje preprodaju prostor  i obezbjeđuju softver koji omogućava ljudima da postave svoje vlastite reklame, što je najčešće istaknuto  kao ponuda za malu sumu novca ili licitaciju sa desne strane,  gdje najviše upada u oči.

Ovo često predstavlja slabu tačku, i sajber kriminalci imaju brojne pametne načine za ubacivanje svoje zlonamjerne reklame u ovoj self-service platformi.  Jednom postavljeno, sve što treba da urade je da podese cijenu oglašavanja i  da se takmiče sa legitimnim oglašivačima, i tako puste malver uživo.

Ljudi su danas sve više  svjesni  i prepoznaju pojave na Internetu  koje izgledaju "pogrešno",  bilo da se radi o nekom čudnom linku, neobičnom zahtjevu  da preuzmete neke  programe ili poruke na ( obično društvenim i multimedijalnim) sajtovima,  melodije za alarm zvona na telefonu itd.  
Stvarna opasnost od malvertajzinga  je upravo u tome što  korisnikovo rasuđivanje ovdje nema nikakvog uticaja. Naprosto, ne morate da kliknete ništa, da posjetite nikakav sajt, da pratite bilo kakav link.

Umjesto toga, idete na sajt u koji  imate povjerenja (vijesti koje redovno čitate ili slično), a desi se tajno  injektiranje malicioznog  softvera na vaš računar. To znači da se infekcija može desiti i  samo od pregleda jutarnjih  naslova ili posjete profilu na društvenim mrežama.


Lično sam dva puta imala slučaj ovakve vrste infekcije,oba puta na sajtovima informativnih portala i oba puta se radilo o pretraživačkim programima  koji se postave kao home-page u sve pretraživače, u trenutku, bez klika na bilo šta. Zato je jako važno znati koji je difoltni pretraživač, i odmah reagovati ako se u prozoru pojavi nešto drugo.
U mom slučaju to su bili DeltaHomes i  iStartSurf virusi, nije ih uklanjao antivirus program, i morala sam ručno da ih uklanjam iz setovanja pretraživača, iz registara , prečica, startap fajlova …

Postoji još nekoliko nekoliko stvari koje ljudi mogu da urade kako bi se smanjio rizik da budu zaraženi od strane malvertajzinga:

-  podsjetnici na pretraživačima da se ažuriraju, Flash, Java itd…  Nemojte ih ignorisati!
-  pokrenuti neki od specijalizovanih programa  (ja koristim MalwarebytesAnti-Exploit)
-  programi koji blokiraju reklame takođe mogu da mogu da pomognu


Bezbjedno surfovanje!

Predlog za čitanje: LINK